Argus meet wat je RMM niet meet: hardening-gaten op Windows, Linux en macOS, Active Directory-misconfiguraties, Microsoft 365-instellingen en de mailbeveiliging van je klantdomeinen — en levert het rapport waar je klant voor betaalt.
14 dagen gratis. Geen creditcard.
Je RMM houdt apparaten draaiend en gepatcht. Of ze veilig ingesteld staan, meet hij niet.
Een volledig gepatchte machine kan SMBv1 aan hebben staan, LLMNR laten broadcasten, BitLocker uit hebben en WDigest wachtwoorden in het geheugen laten bewaren. Je RMM rapporteert groen, want alle updates zijn binnen.
Kerberoastbare serviceaccounts, accounts met wachtwoord-niet-vereist, AD CS-templates die privilege-escalatie toestaan, GPP-wachtwoorden in SYSVOL. Dit zijn de paden die bij een echte inbraak gebruikt worden, en ze staan in geen enkel RMM-dashboard.
Je klant betaalt niet voor een scan, maar voor het rapport. Zonder koppeling aan CIS, NIST CSF, ISO 27001 of NIS2 is een bevindingenlijst geen bewijs — en verzekeraars en NIS2 vragen precies dat.
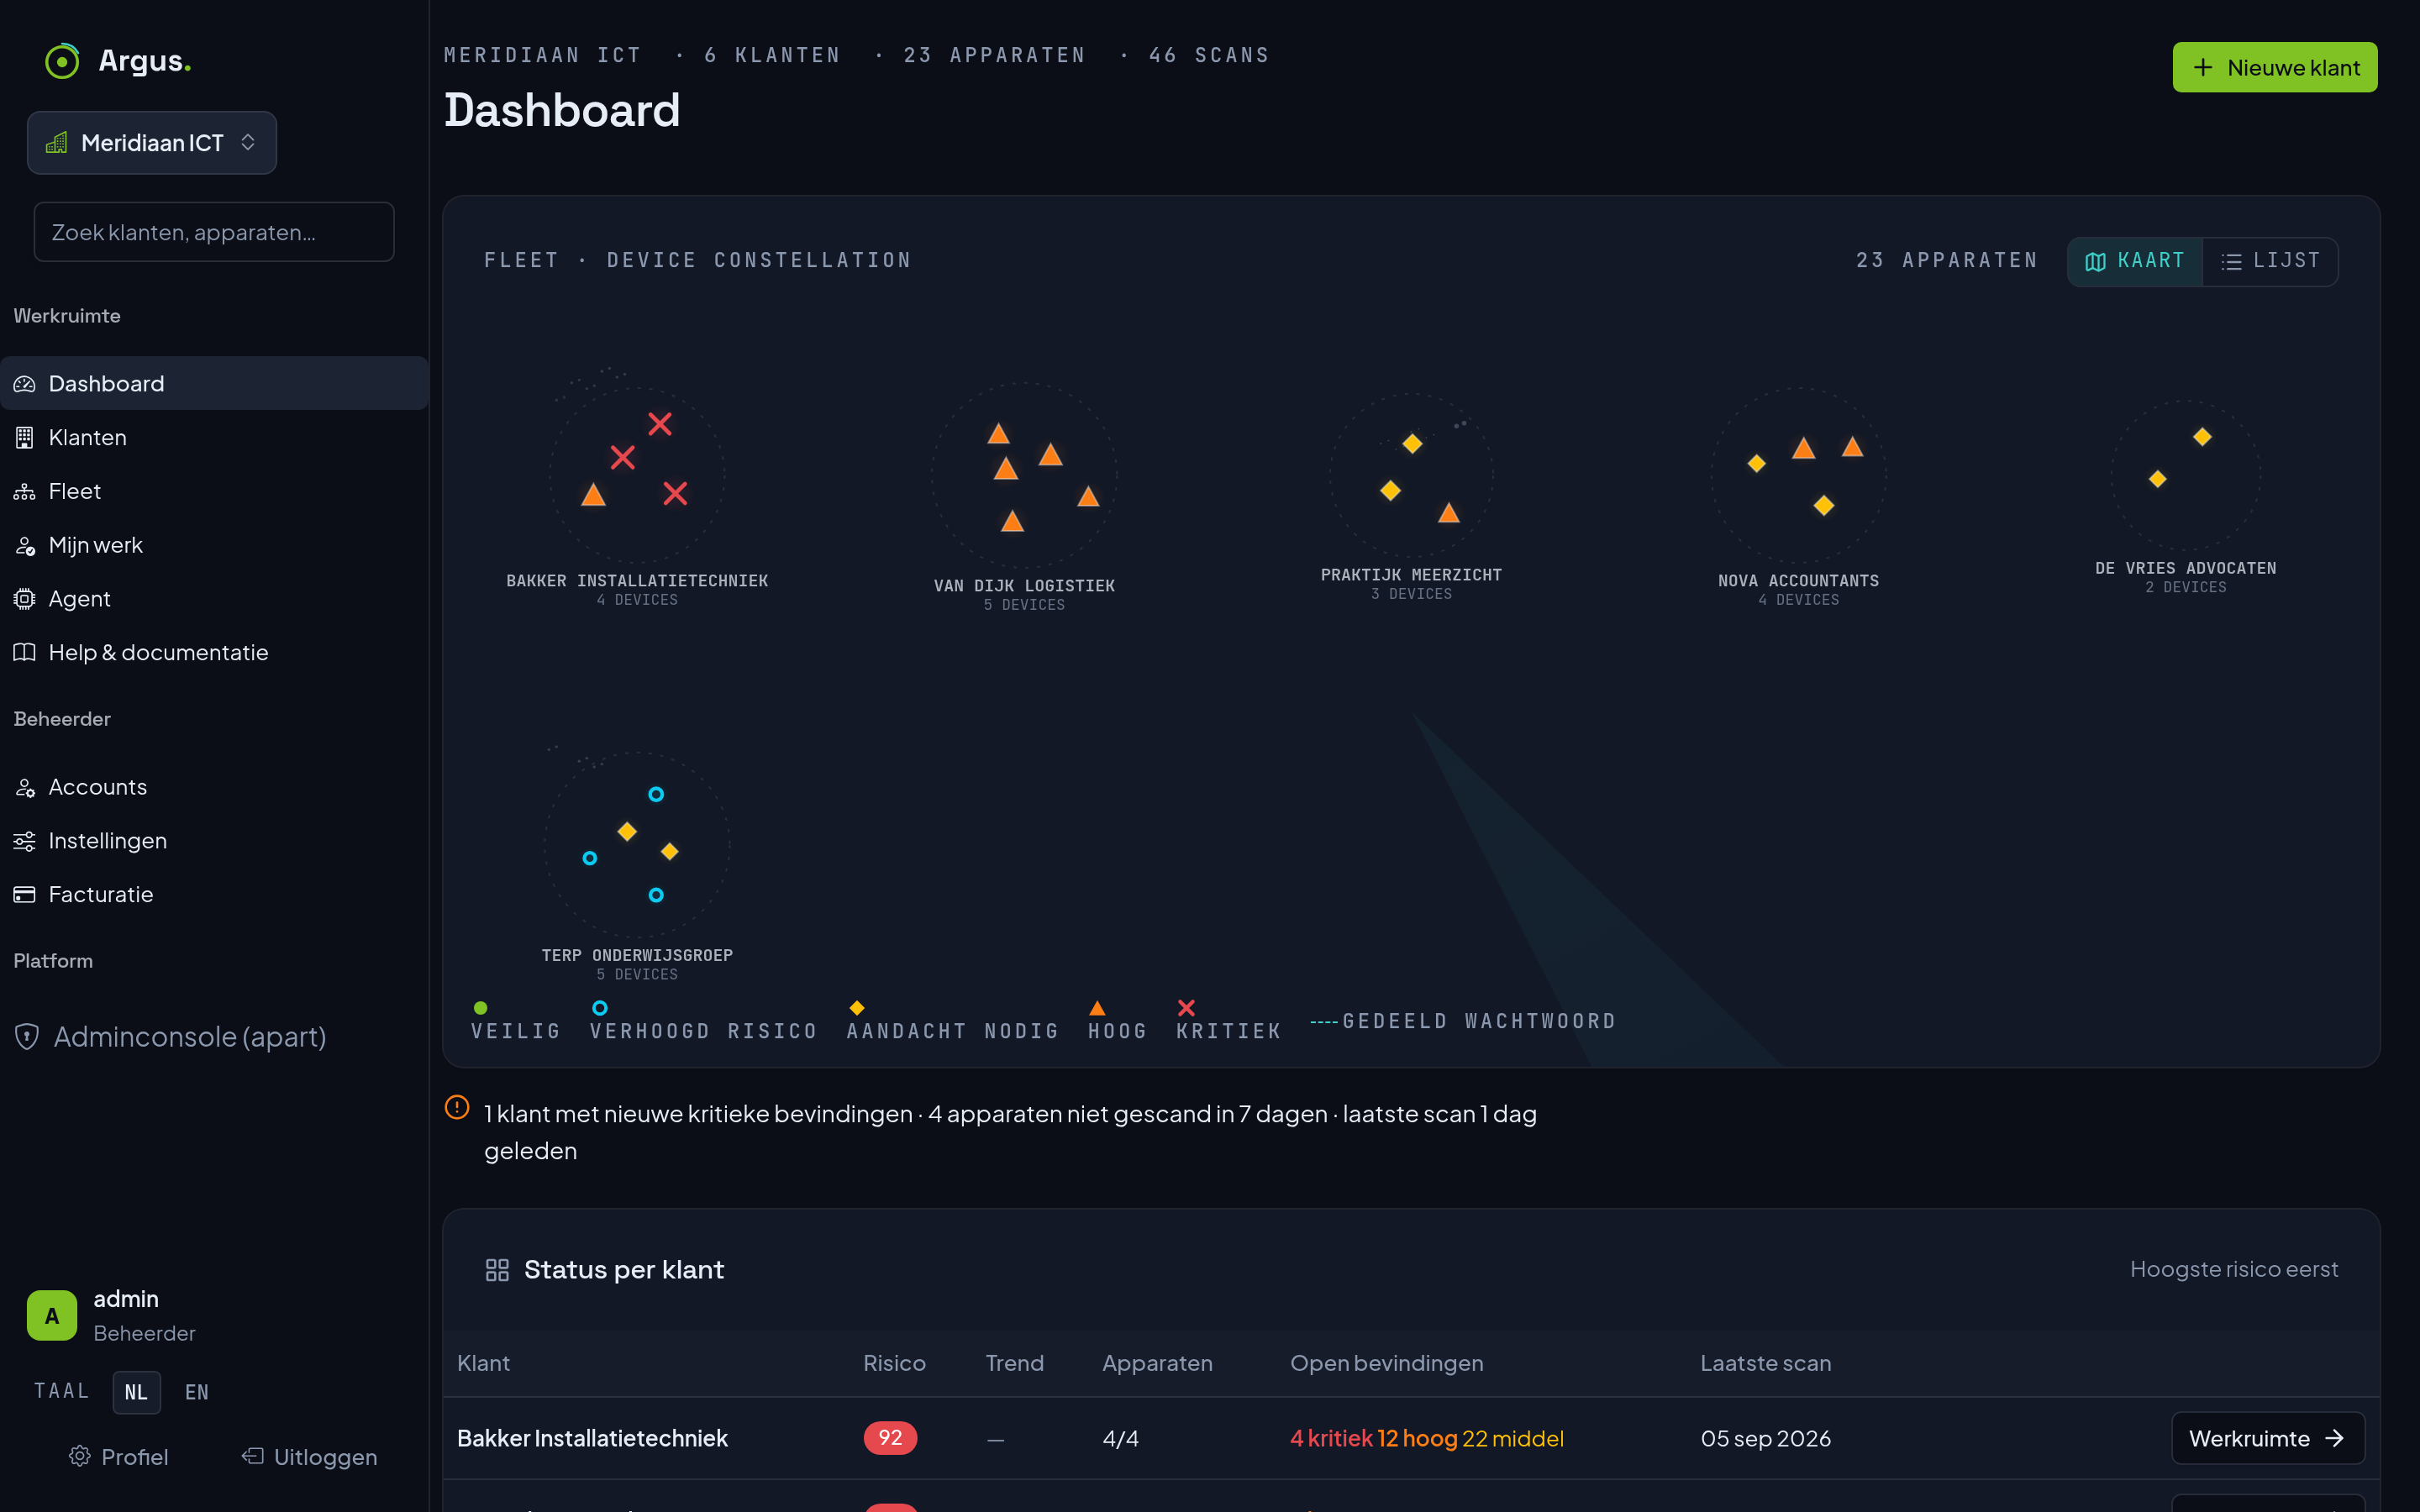
Apparaten, Microsoft 365 en de domeinen van je klant, in één risicoscore en één werklijst per klant.
De one-liner draait, uploadt en ruimt zichzelf op. Wie het overzicht open heeft, ziet de nieuwe resultaten binnenkomen.
| Apparaat | Laatste scan | Risico |
|---|---|---|
| ws-07 | zojuist | 64 |
| dc-01 | vandaag | 81 |
| fs-01 | gisteren | 38 |
| ws-03 | gisteren | 29 |
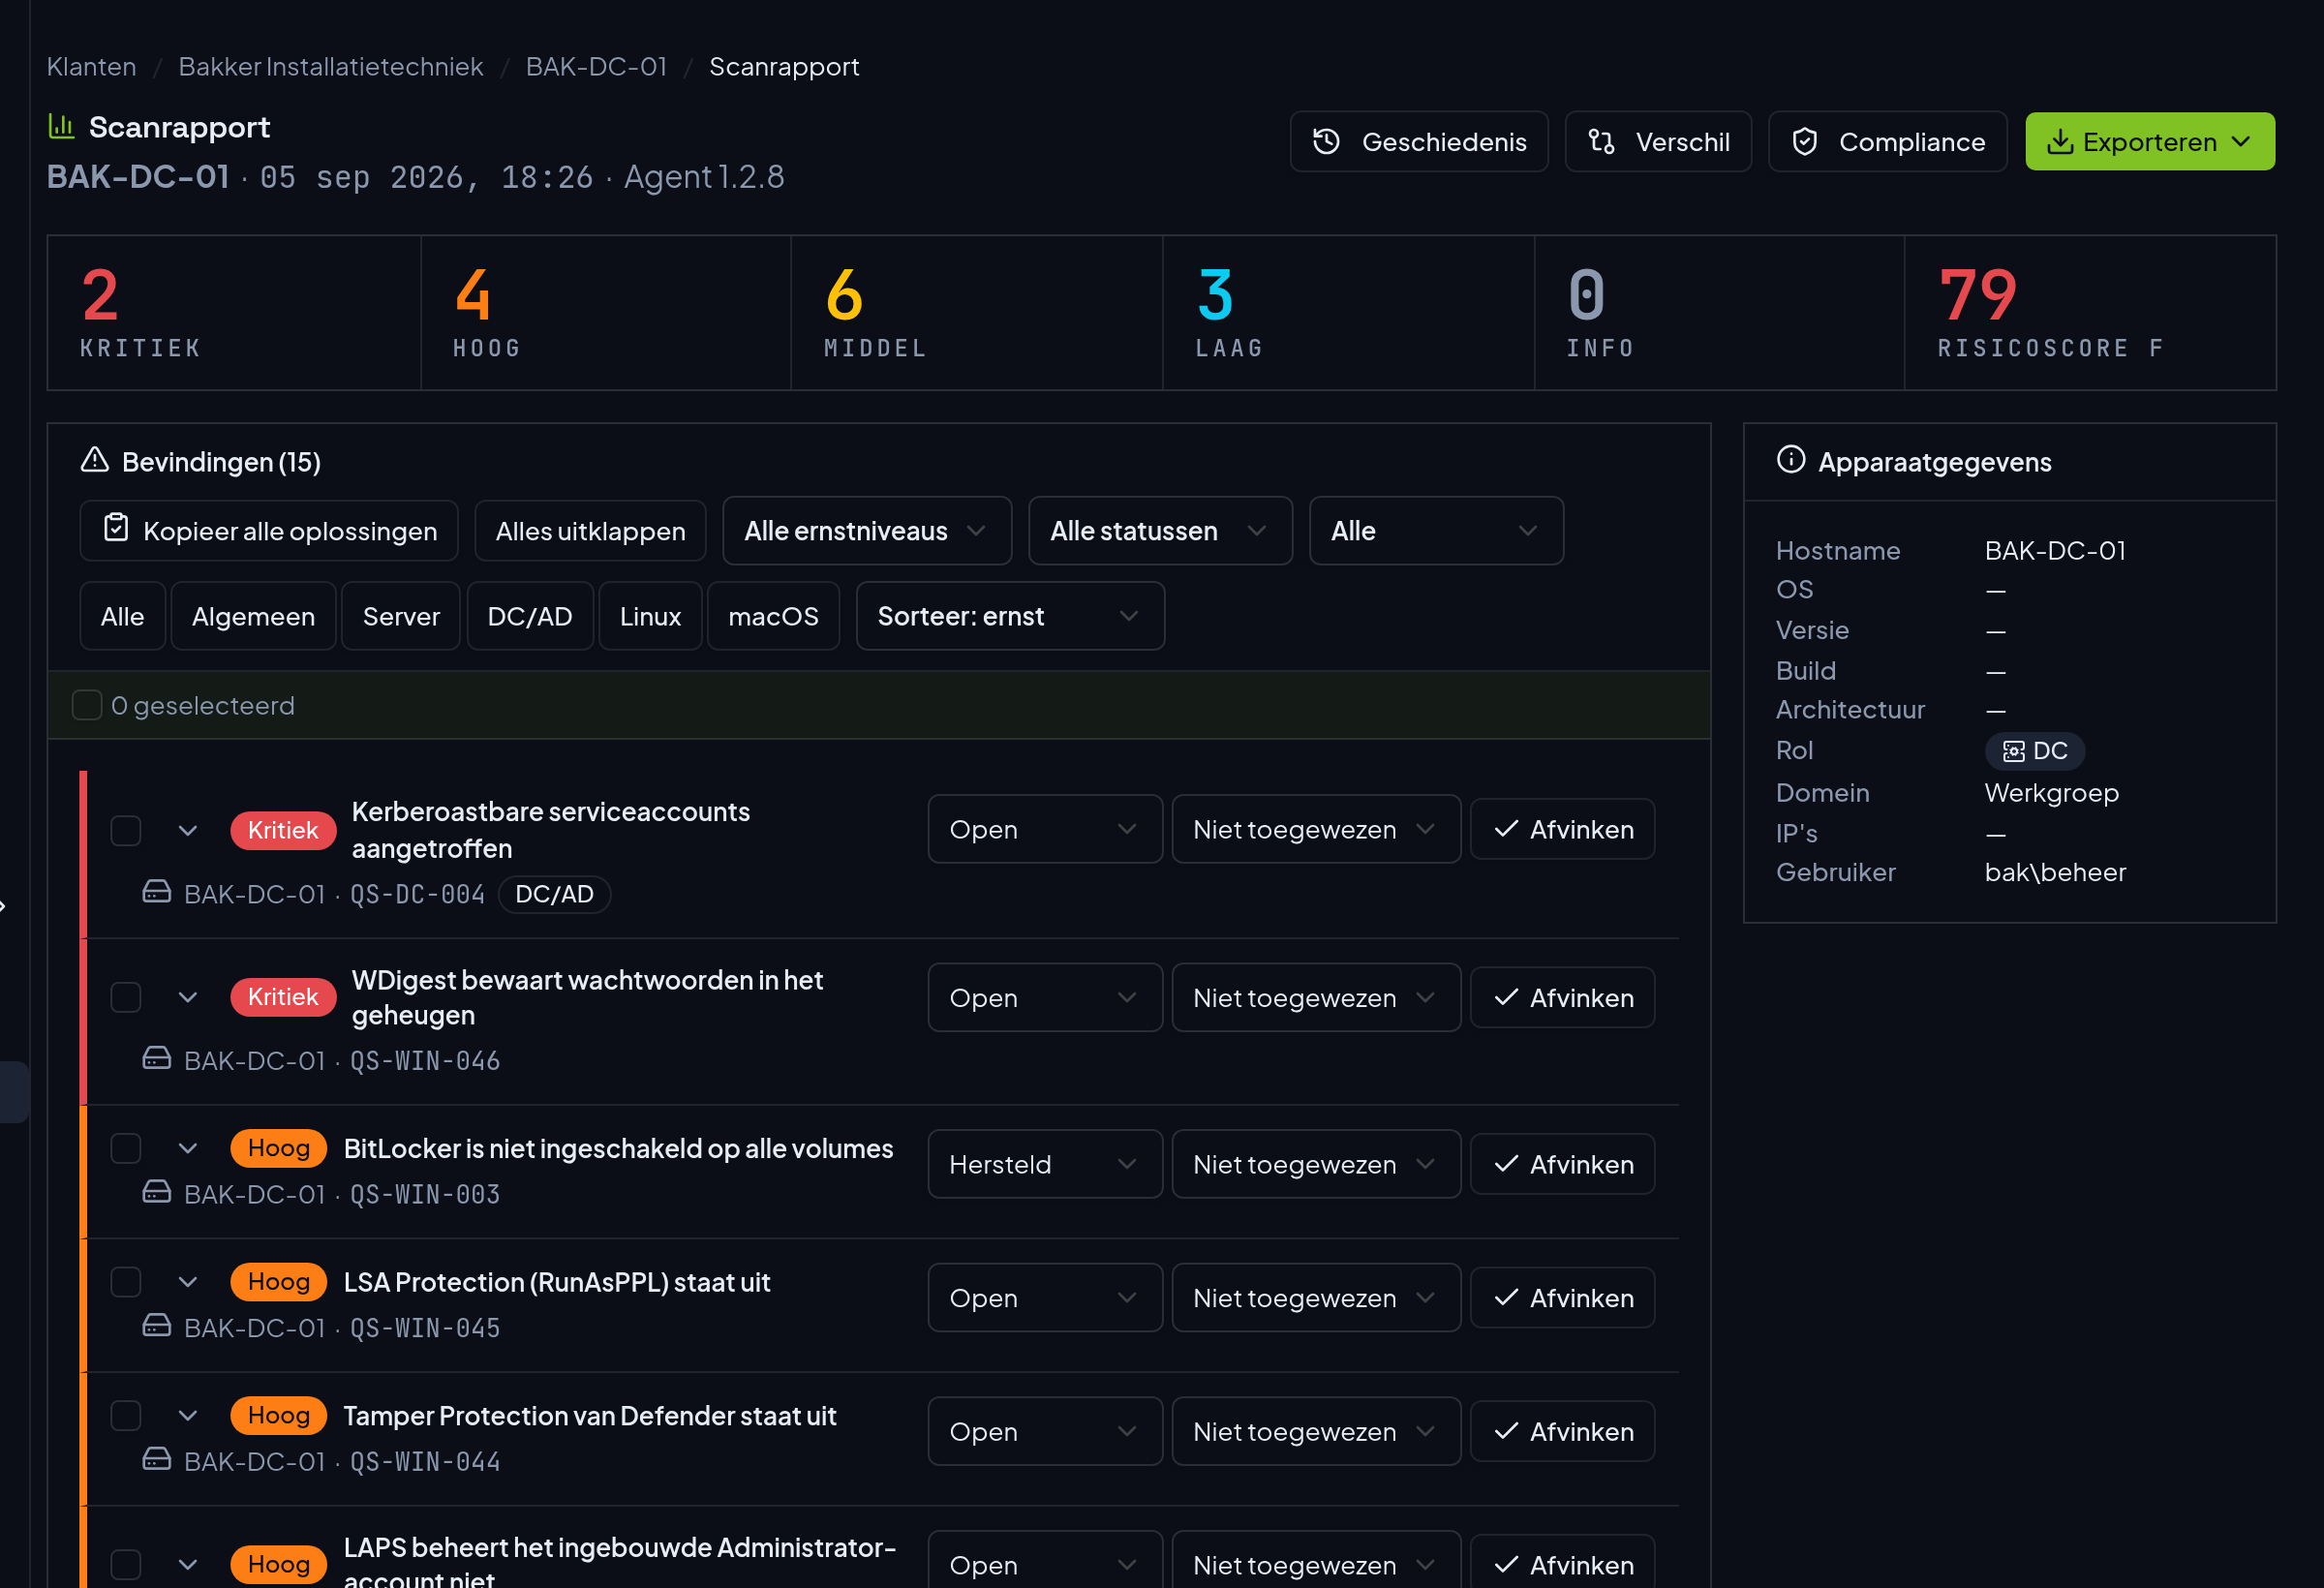
Risicoscore, wat er open staat per gebied en hoeveel daarvan snel op te lossen is.
| Gebied | Verdeling | Krit. | Hoog | Middel |
|---|---|---|---|---|
| Active Directory | 1 | 2 | 1 | |
| Apparaten | 1 | 2 | 3 | |
| Microsoft 365 | 0 | 3 | 2 | |
| Extern | 0 | 1 | 2 |
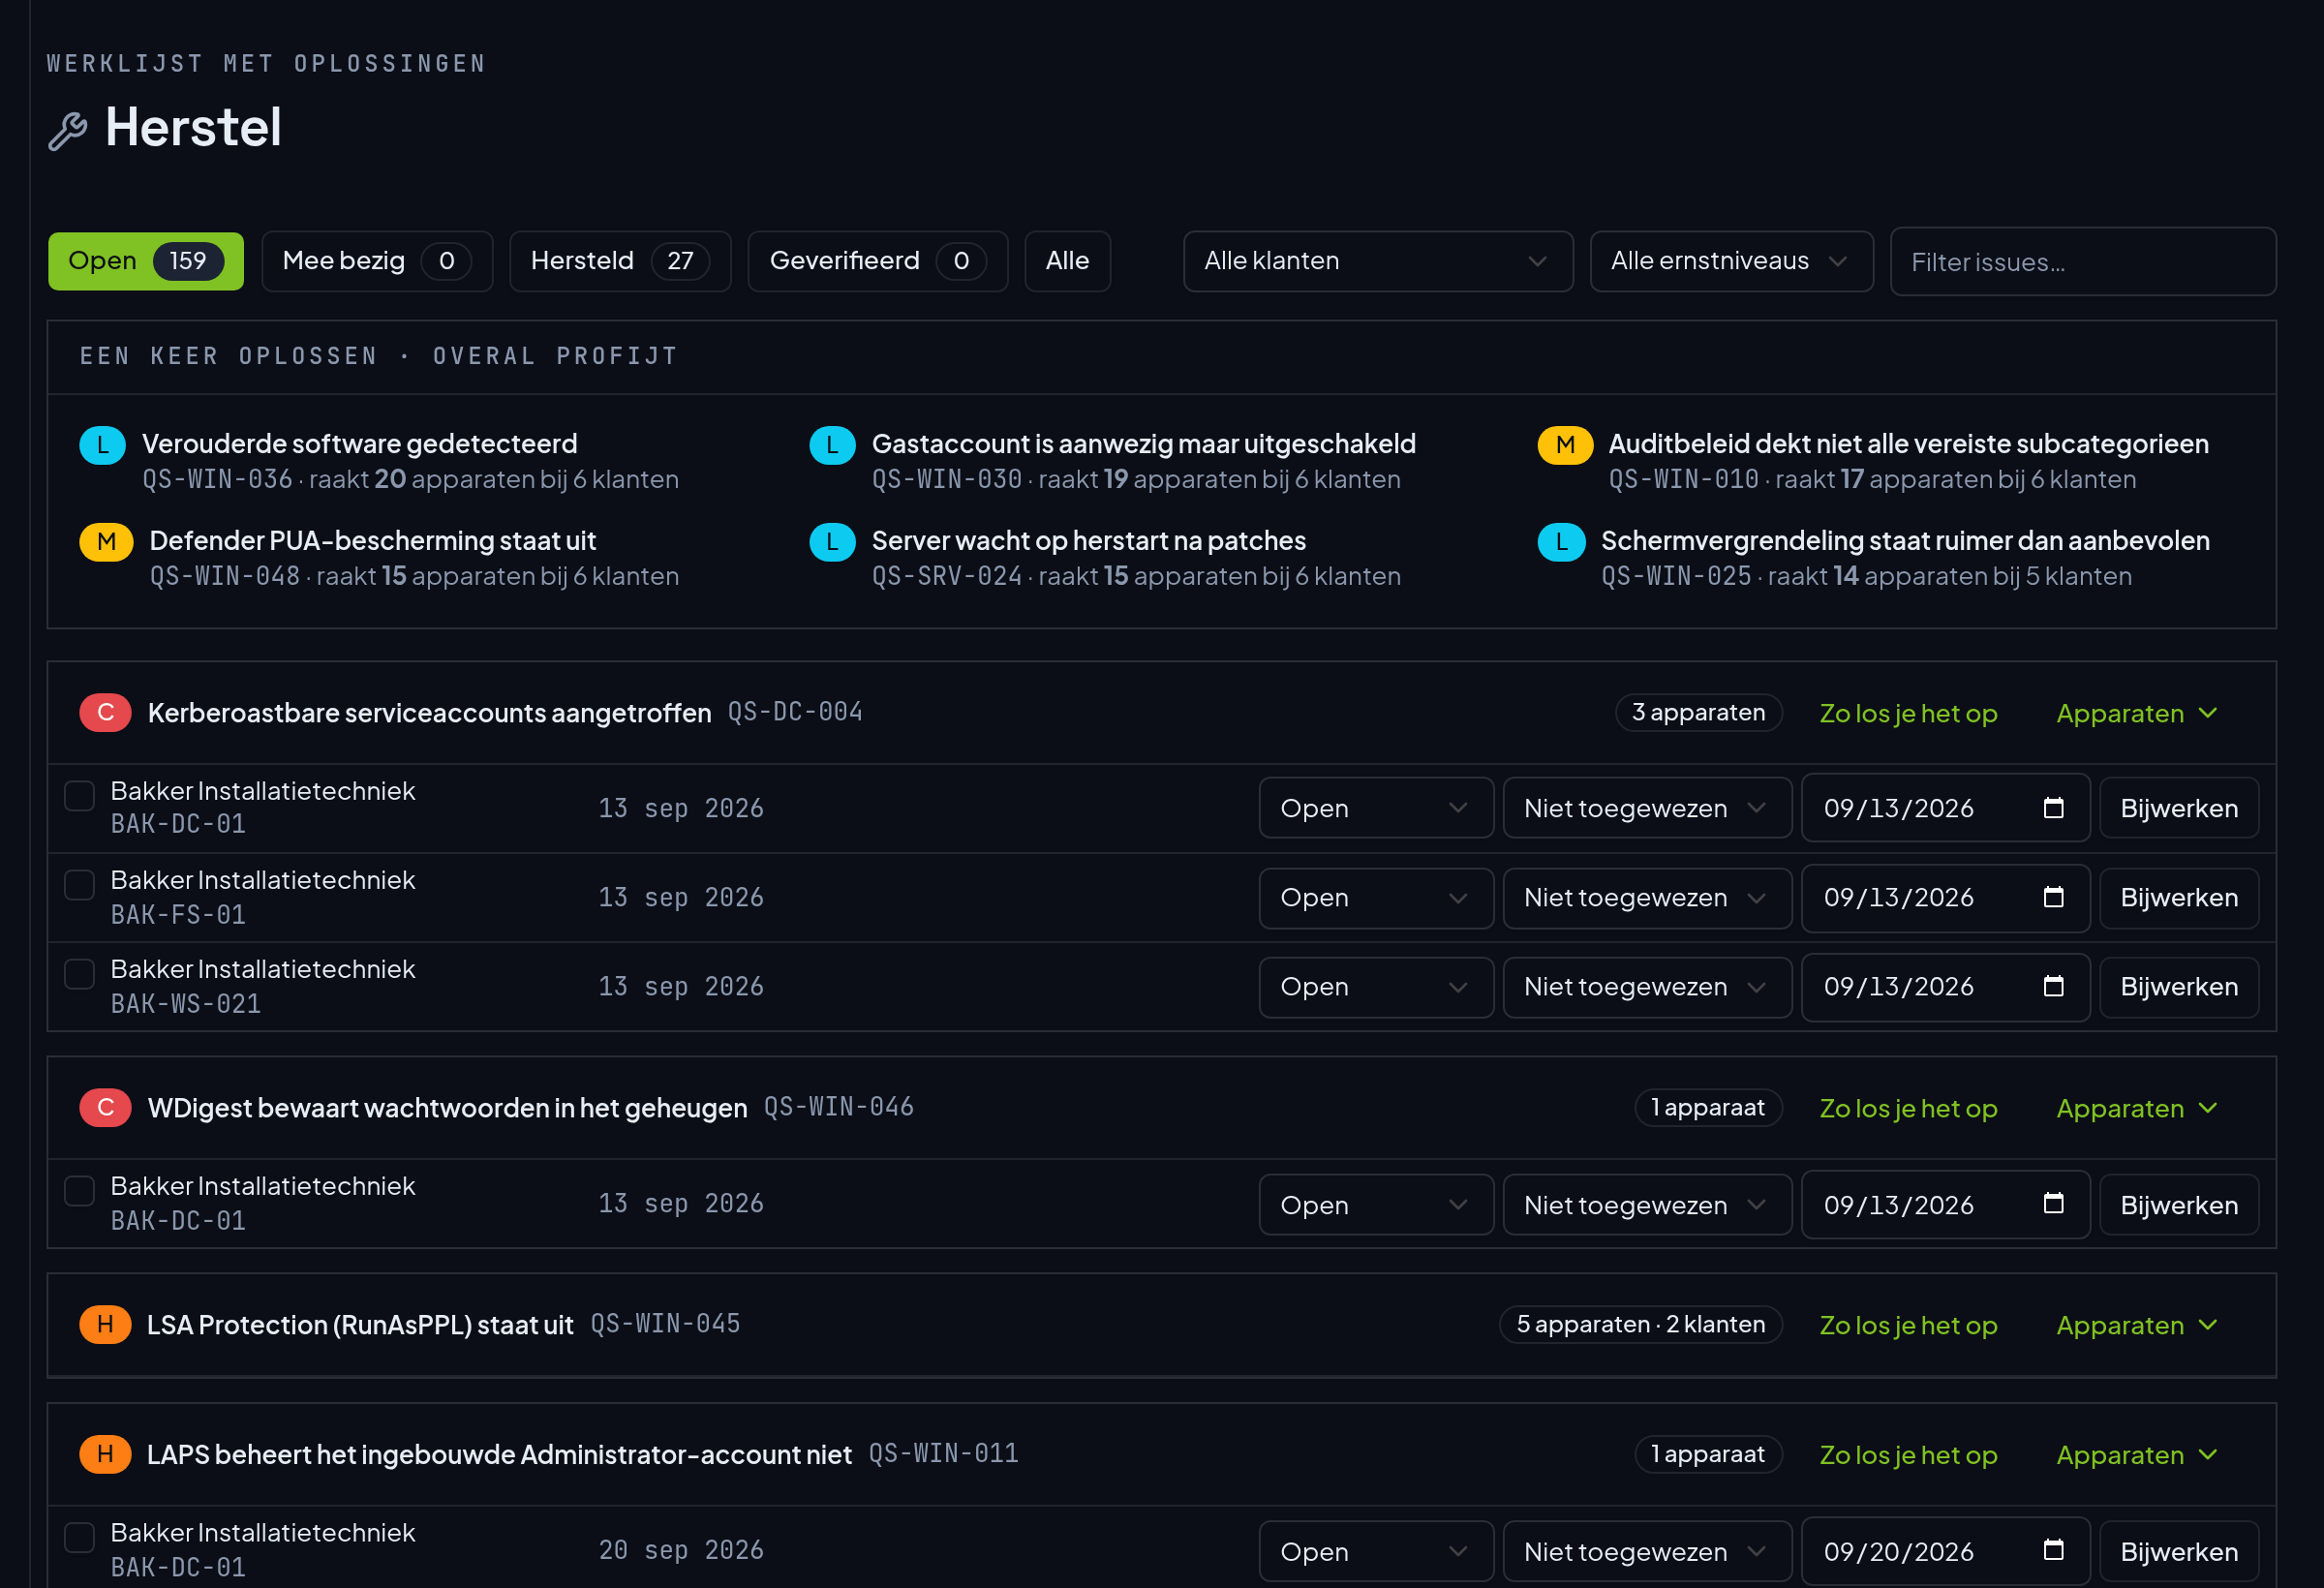
Dezelfde check op drie apparaten is één ding om op te lossen. Je leest wat het is, hoe een aanvaller het gebruikt en waar het zit.
Met UseLogonCredential = 1 bewaart Windows het wachtwoord van elke gebruiker die aanmeldt in omkeerbare vorm in het LSASS-geheugen, en elke tool die credentials dumpt toont het in platte tekst.
Intune of Group Policy, een script om het te controleren, en wat er stuk kan gaan.
UseLogonCredential is 0 of ontbreekt. De bevinding sluit bij de volgende scan vanzelf.
Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\SecurityProviders\WDigest' -Name UseLogonCredentialNa de volgende scan sluit de herstelactie zichzelf, en het overzicht toont wat er is opgelost.
| Apparaat | Laatste scan | Risico |
|---|---|---|
| ws-07 | zojuist | 64 |
| dc-01 | vandaag | 81 |
| fs-01 | gisteren | 38 |
| ws-03 | gisteren | 29 |
| Gebied | Verdeling | Krit. | Hoog | Middel |
|---|---|---|---|---|
| Active Directory | 1 | 2 | 1 | |
| Apparaten | 1 | 2 | 3 | |
| Microsoft 365 | 0 | 3 | 2 | |
| Extern | 0 | 1 | 2 |
Met UseLogonCredential = 1 bewaart Windows het wachtwoord van elke gebruiker die aanmeldt in omkeerbare vorm in het LSASS-geheugen, en elke tool die credentials dumpt toont het in platte tekst.
UseLogonCredential is 0 of ontbreekt. De bevinding sluit bij de volgende scan vanzelf.
Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\SecurityProviders\WDigest' -Name UseLogonCredentialUitsnede uit het portaal. Echte check-ID's en hersteltekst; de apparaten zijn verzonnen.
Een PowerShell- of bash-one-liner draait de checks voor Windows (96, inclusief server- en domeincontroller-checks), Linux (27) of macOS (16), uploadt het resultaat naar de juiste klant en verwijdert zichzelf. Er blijft geen agent, dienst of taak achter.
Microsoft 365 en Entra ID koppel je los daarvan: read-only via Graph, zonder agent. MFA-dekking, legacy authenticatie, global admins en gasten tellen mee in dezelfde score. Beschikbaar vanaf 100 actieve apparaten op je account.
Per klant voeg je tot tien domeinen toe. Argus controleert SPF, DKIM, DMARC, MTA-STS, TLS-RPT, DNSSEC, CAA en het webcertificaat: vijftien checks, elk gekoppeld aan dezelfde frameworks als de rest.
Passief: DNS-lookups, één TLS-handshake en één STARTTLS-check op de mailserver. Geen poortscans. Een DNS-storing telt als ‘onbekend’, niet als opgelost.
| Check | Resultaat | Ernst |
|---|---|---|
| QS-EXT-001SPF-record | 1 record | in orde |
| QS-EXT-003SPF-lookups | 12, maximaal 10 | Middel |
| QS-EXT-005DMARC-beleid | p=none | Middel |
| QS-EXT-007DKIM-sleutel | selector1, 2048 bit | in orde |
| QS-EXT-008MTA-STS | niet aangekondigd | Laag |
| QS-EXT-010DNSSEC | geen DS bij de parent | Laag |
| QS-EXT-012Webcertificaat | verloopt over 6 dagen | Hoog |
| QS-EXT-015STARTTLS op MX | aangeboden, vertrouwd | in orde |
Bevindingen worden gegroepeerd per issue over al je apparaten, met status, eigenaar en deadline. Een herstelactie overleeft de volgende scan en sluit zichzelf zodra de check niet meer afgaat.
Wordt een klant slechter — een nieuwe kritieke bevinding, of een lager risicocijfer — dan krijg je één drift-melding per e-mail en, als je er een hebt ingesteld, via je webhook. De eerste scan van een apparaat is een nulmeting en meldt niets.
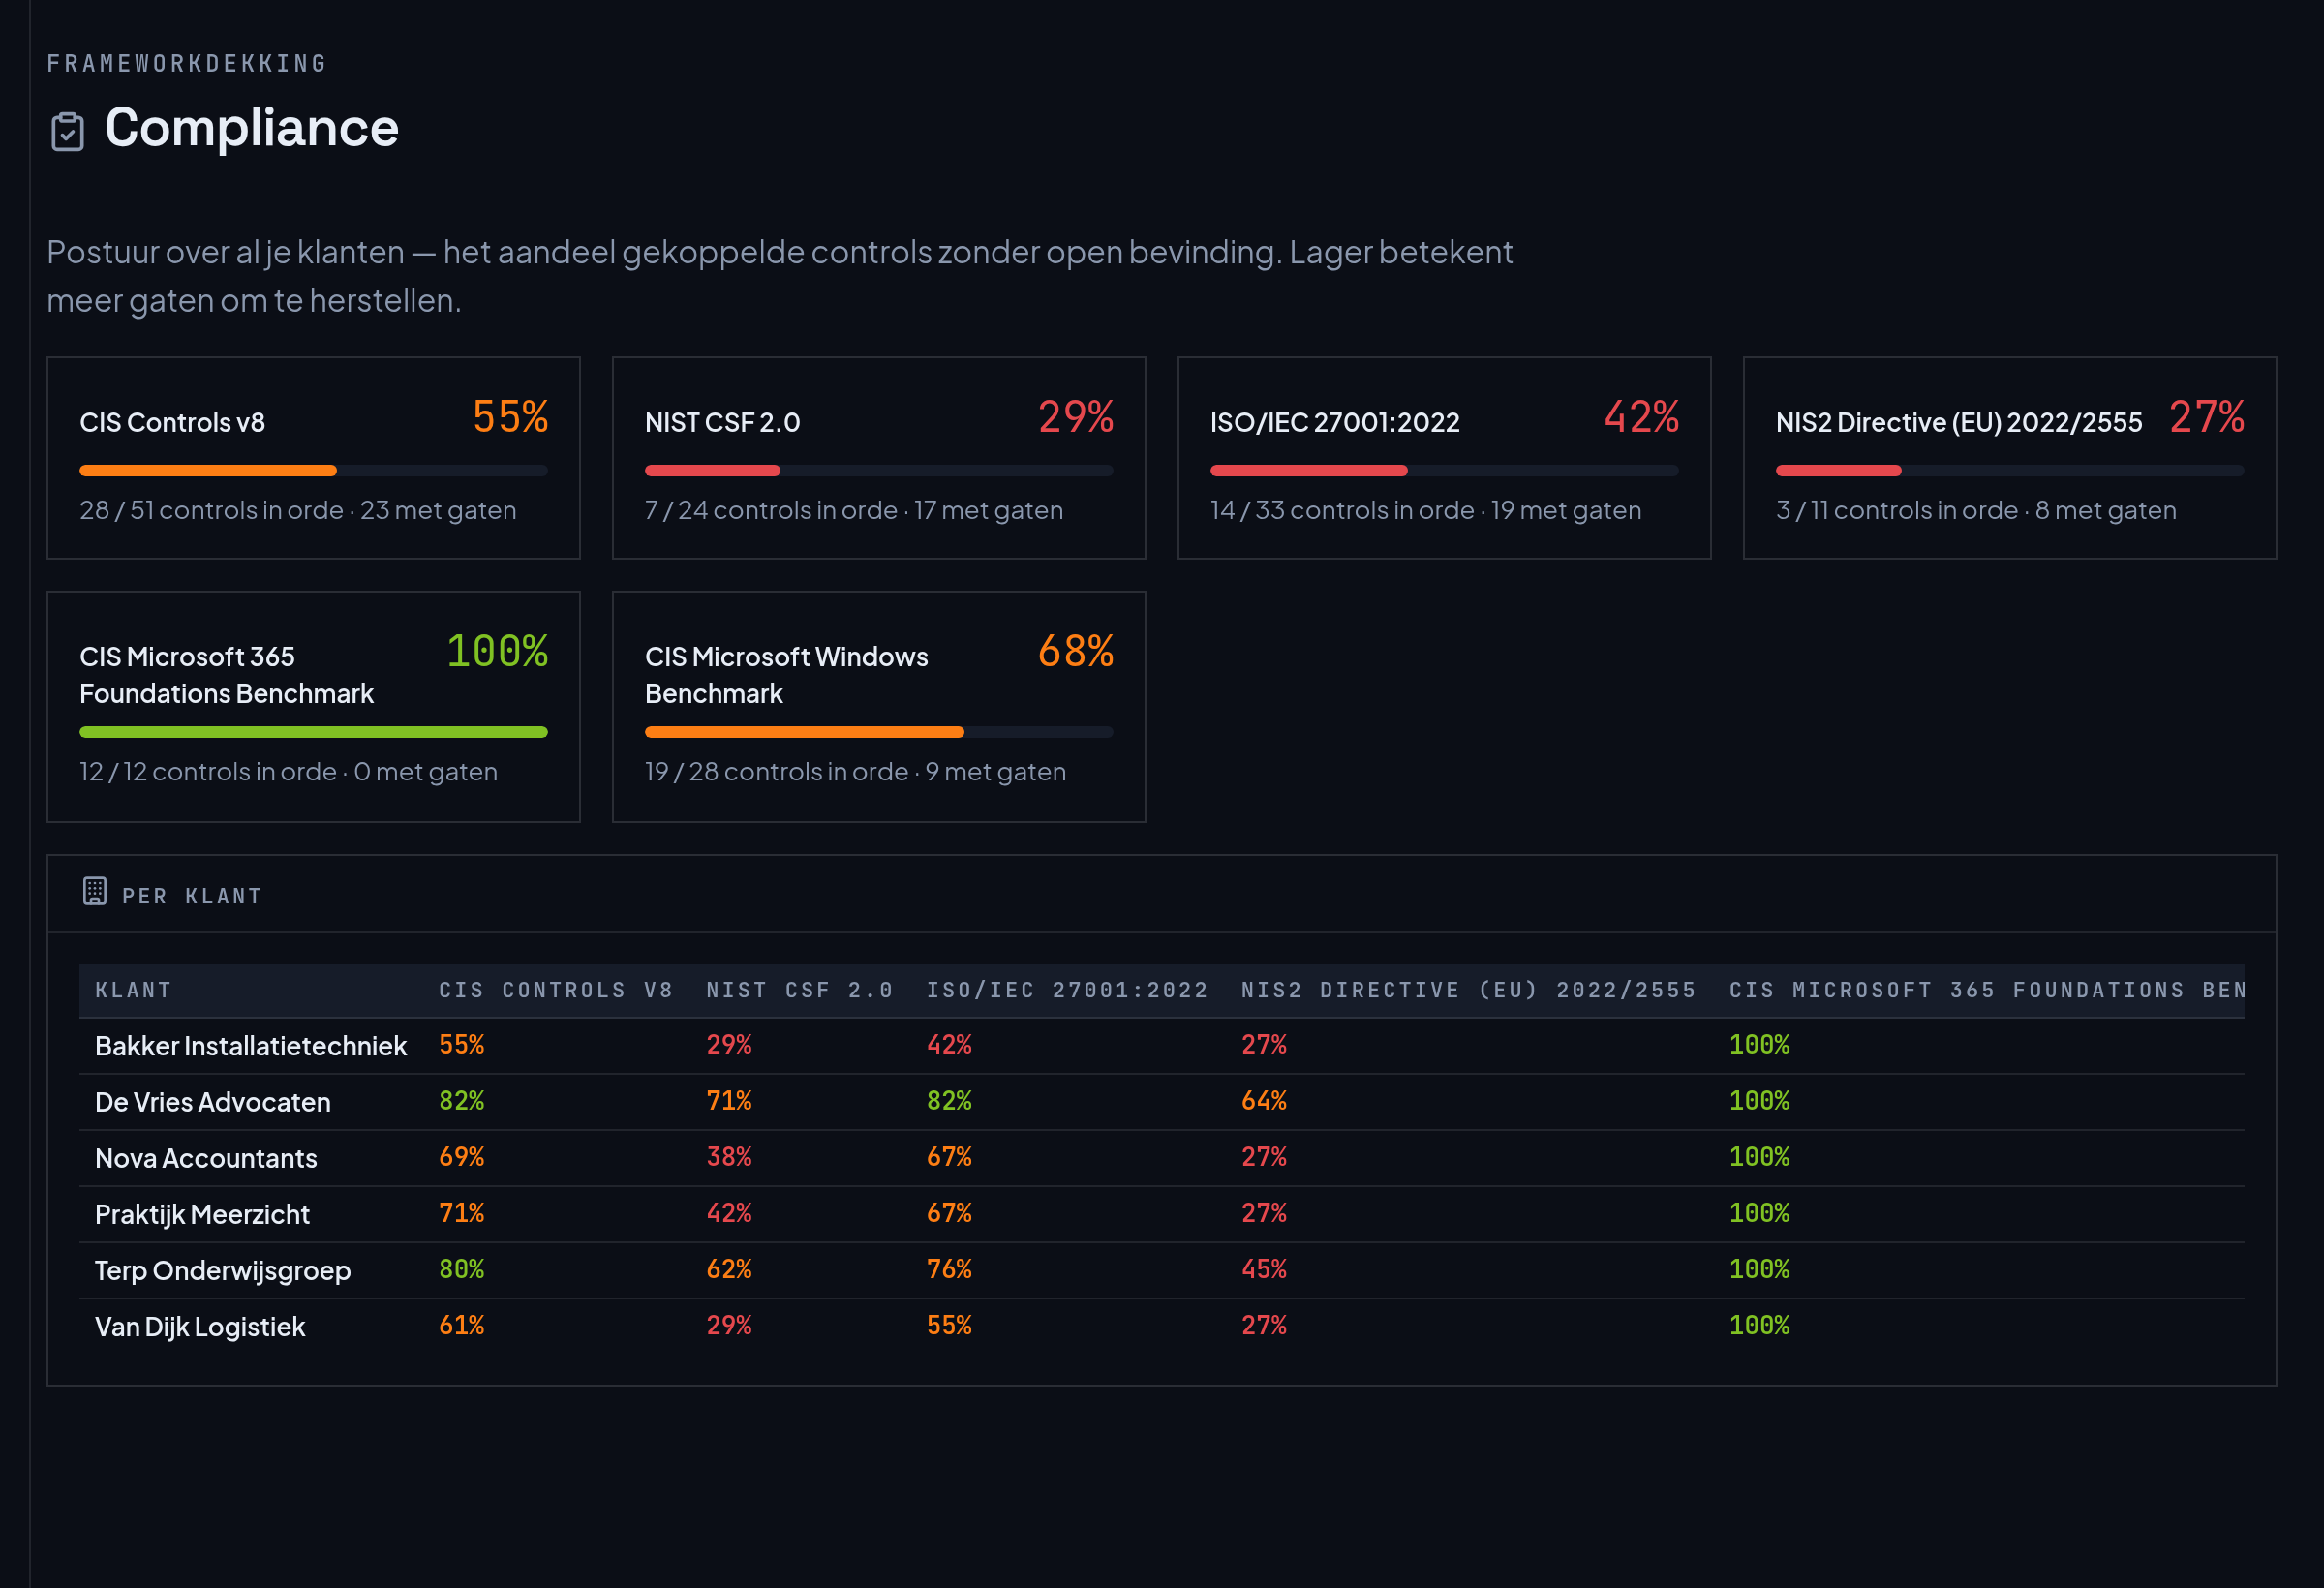
Elke check is gekoppeld aan CIS Controls v8, NIST CSF 2.0, ISO 27001:2022 en NIS2. Dat levert een dekkingspercentage per framework en een white-label PDF onder je eigen naam.
Voor NIS2 is er per klant een gereedheidsoverzicht van de tien maatregelen uit artikel 21(2), (a) tot en met (j): de technische bevindingen per maatregel, en de organisatorische kant die je zelf vastlegt met een notitie en een bewijslink. Het is een zelfbeoordeling — geen audit en geen certificering.
Geen installer, geen serviceaccount, geen inbound poort.
In het portaal. De klant krijgt een eigen sleutel en een eigen one-liner.
In een verhoogde PowerShell, of als root op Linux en macOS.
Het resultaat landt onder de juiste klant: risicoscore, bevindingen per ernst, herstelstappen. Mislukt de upload, dan blijft de ZIP staan voor handmatige import.
Een white-label PDF, een CSV, of een alleen-lezen deellink voor je klant.
irm 'https://portal.quinsec.com/scans/agent/run.ps1?client_key=SLEUTEL' | iex curl -fsSL 'https://portal.quinsec.com/scans/agent/run.sh?client_key=SLEUTEL&os=linux' | bash curl -fsSL 'https://portal.quinsec.com/scans/agent/run.sh?client_key=SLEUTEL&os=macos' | bash Geen prijs per klant. Een band prijst alleen zijn eigen apparaten, dus een apparaat erbij verandert nooit de prijs van de apparaten eronder. Bedragen exclusief btw.
| Apparaten | Prijs | |
|---|---|---|
| 1–25 | € 75,00 | vast per maand |
| 26–100 | € 2,30 | per extra apparaat per maand |
| 101–500 | € 1,80 | per extra apparaat per maand |
| 501+ | € 1,30 | per extra apparaat per maand |
Voorbeeld: 100 apparaten is € 247,50 per maand — €75 voor de eerste 25, plus 75 × €2,30.
Inclusief de regels waar ‘niet’ staat. Een lijst die alleen sterke punten noemt, heb je niets aan.
| Onderdeel | Argus |
|---|---|
| Windows-hardening (SMBv1, LLMNR/NBT-NS, WDigest, LSA Protection, UAC) 48 QS-WIN-checks | volledig |
| Windows Server-rollen (IIS, SQL, DNS, DHCP, WSUS, Hyper-V, share-ACL’s) 26 QS-SRV-checks | volledig |
| Active Directory-misconfiguratie (kerberoastbaar, delegation, GPP-wachtwoorden) 22 QS-DC-checks | volledig |
| AD CS / certificate services (ESC1, ESC6, ESC8) QS-SRV-014 t/m 016 | volledig |
| Microsoft 365 / Entra-postuur (MFA-dekking, legacy auth, Global Admins, gasten) 15 QS-M365-checks, read-only via Graph; beschikbaar vanaf 100 actieve apparaten | volledig |
| Mail- en domeinbeveiliging (SPF, DKIM, DMARC, MTA-STS, TLS-RPT, DNSSEC, CAA, webcertificaat) 15 QS-EXT-checks, passief en zonder agent; geen poortscans. DKIM alleen op gangbare selectors | volledig |
| Compliance-koppeling (CIS v8, NIST CSF 2.0, ISO 27001:2022, NIS2) alle 169 checks gekoppeld | volledig |
| White-label rapportage per klant PDF en CSV onder je eigen naam, logo en kleur | volledig |
| Linux-hardening 27 QS-LNX-checks | volledig |
| macOS-hardening 16 QS-MAC-checks | volledig |
| Herstelworkflow met status, eigenaar en SLA blijft bestaan over scans heen; sluit automatisch | volledig |
| Melding als een klant verslechtert (drift) nieuwe kritieke bevinding of lager risicocijfer; e-mail en webhook | volledig |
| Agentloze uitrol one-liner, verwijdert zichzelf | volledig |
| Kwetsbare software-versies (CVE) CISA KEV plus NVD-versiematch op ~25 gecureerde producten; de rest wordt niet herkend | gedeeltelijk |
| Gedeelde lokale admin-accounts over apparaten Windows en macOS, niet Linux; opt-in; binnen één klant; geen wachtwoorden | gedeeltelijk |
| NIS2-gereedheid per klant (art. 21(2), punten a t/m j) technische bevindingen per maatregel plus je eigen vastlegging; zelfbeoordeling, geen certificering | gedeeltelijk |
| Patchstatus rapporteert ontbrekende updates; installeert ze niet | gedeeltelijk |
| Realtime detectie en respons (EDR/XDR) Argus is een periodieke assessment, geen sensor | niet |
| Malware blokkeren of in quarantaine zetten Argus leest of Defender goed staat; grijpt zelf niet in | niet |
| Patches uitrollen of configuratie afdwingen read-only per ontwerp; Argus verandert niets | niet |
| Remote access / remote control geen RMM-functionaliteit | niet |
| Wachtwoordhergebruik over apparaten (hash-correlatie) niet gebouwd — vereist SAM/LSA-dumping, wat EDR als credential theft markeert | niet |
| Netwerkscanning / onbeheerde apparaten vinden Argus ziet alleen apparaten waarop de agent heeft gedraaid | niet |
| Continue monitoring tussen scans door postuur is zo actueel als de laatste scan | niet |
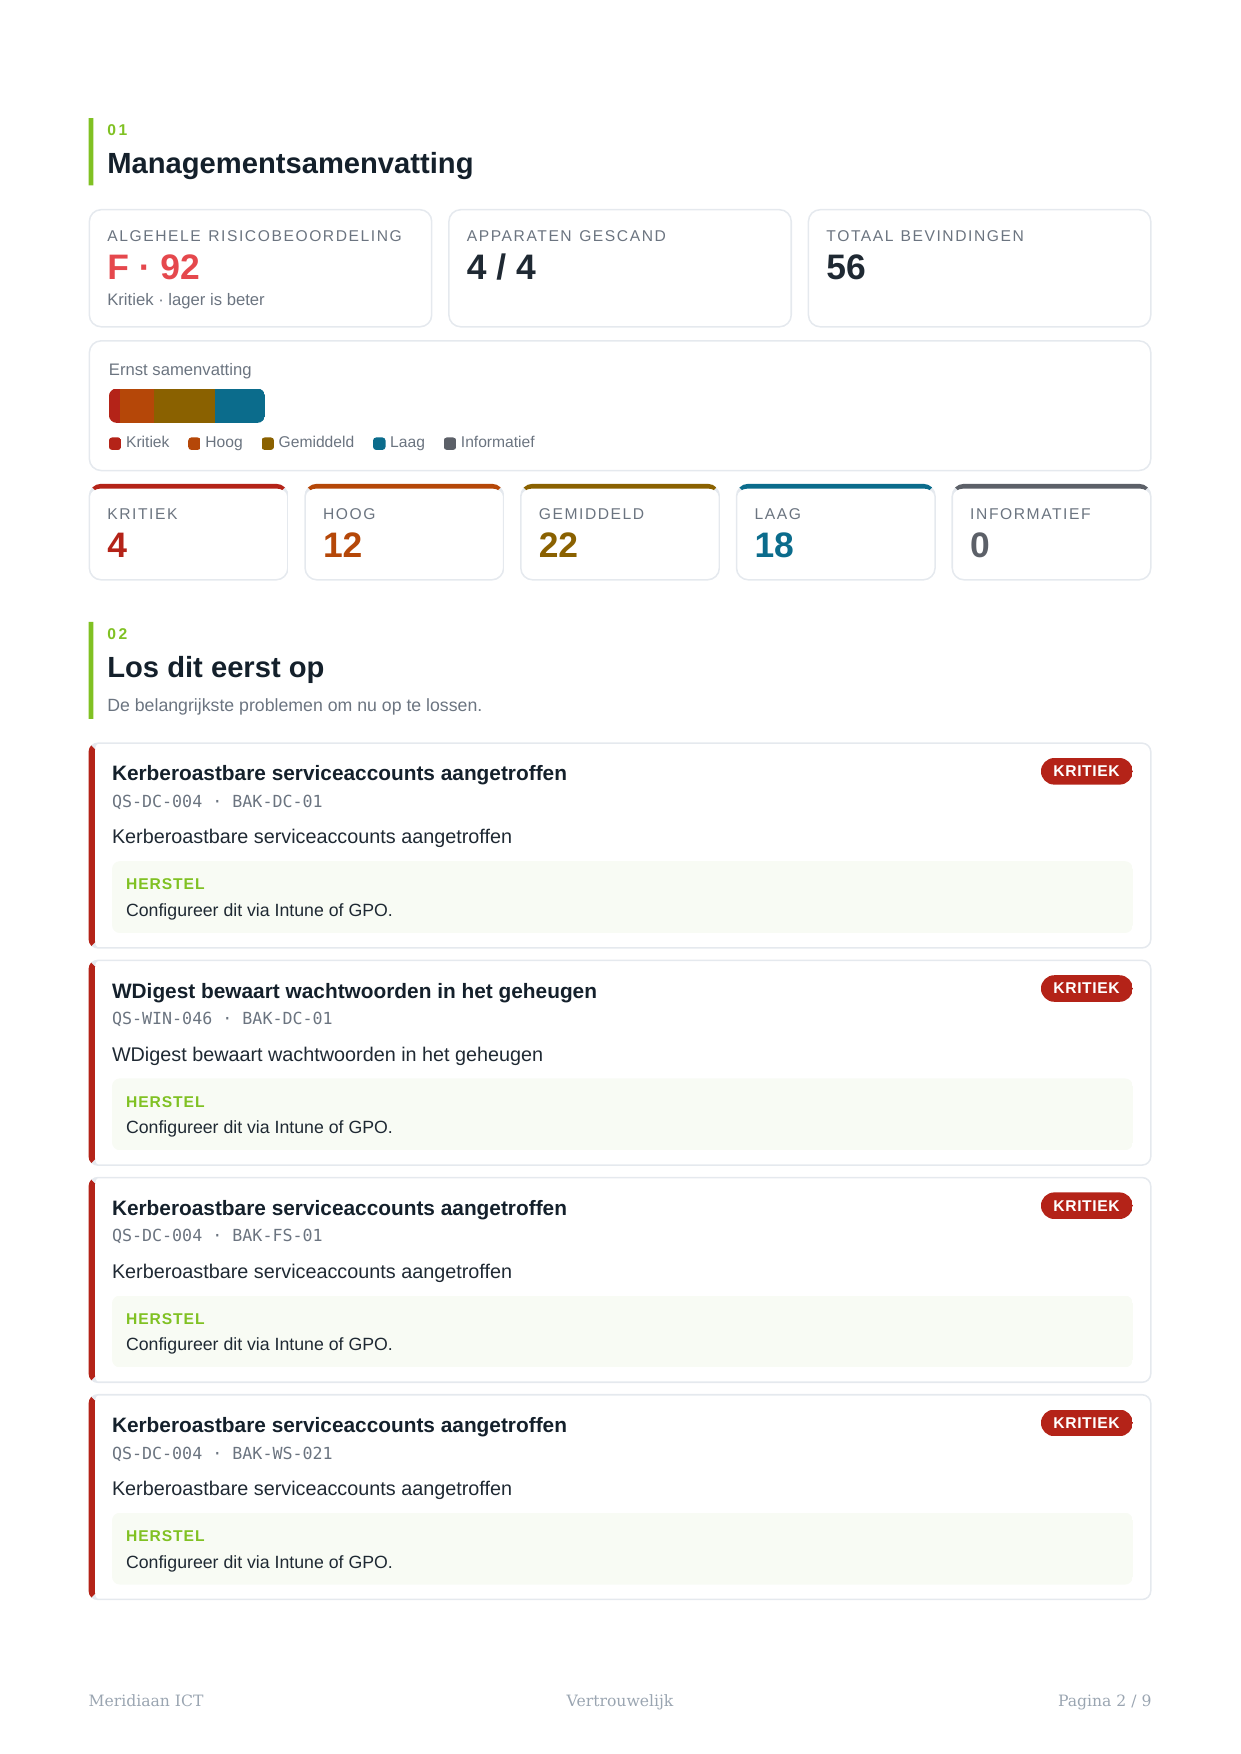
Dit is een echte pagina uit een gegenereerd rapport, niet nagetekend: managementsamenvatting met risicobeoordeling, ernstverdeling en de prioriteitenlijst — met check-ID, apparaat en herstelstap per bevinding.
Het rapport draagt jouw naam, logo en accentkleur, niet de onze. De opbouw: samenvatting, prioriteiten, correlaties, bevindingen per ernst, een bijlage per apparaat en een compliance-overzicht. Ook als CSV, en als NIS2-gereedheidsrapport per klant.
Open het voorbeeldrapport (PDF) →
Ernstkleuren zijn niet white-label. Een klant die zelf mag kiezen hoe “kritiek” eruitziet, kan kritiek rustig laten lijken.
Geen “wij nemen beveiliging serieus”, maar de feiten, ook als die nog niet af zijn.
Systeemconfiguratie en inventaris: hostname, FQDN, OS-versie, IP- en MAC-adressen, serienummer, de laatst ingelogde gebruiker, geïnstalleerde software en updates, en het lidmaatschap van de groep Administrators. Plus de uitkomst van elke check.
Wat er niet in zit: bestandsinhoud uit gebruikersmappen, e-mail, documenten, browserdata, wachtwoorden of hashes. Er wordt niets uit SAM of LSA gelezen. Op een domeincontroller worden daarnaast AD-objecten uitgelezen en wordt SYSVOL doorzocht op GPP-wachtwoorden — dat is een share die elke domeingebruiker sowieso kan lezen.
Nee, en het vervangt je EDR niet. Argus is een periodieke assessment: het leest de configuratie uit en scoort die. Er is geen sensor, niets draait continu, en er wordt niets geblokkeerd of in quarantaine gezet. Argus controleert wél of je EDR goed staat — Defender-status, Tamper Protection, cloudbescherming — maar grijpt zelf nooit in.
Nee. De agent draait lokaal als Administrator (Windows) of root (Linux/macOS) op het apparaat zelf. Er is geen serviceaccount, geen dienst die blijft draaien en geen inbound verbinding naar het apparaat. Op een domeincontroller leest hij AD uit met de rechten die hij daar lokaal al heeft.
Draai je zonder verhoogde rechten, dan slaat hij de checks over die dat nodig hebben en zet dat in het rapport — je krijgt een onvolledige scan, geen stille.
Dat werkt, via dezelfde one-liner: 27 checks voor Linux en 16 voor macOS. Dat is minder diep dan Windows, waar het er 96 zijn (inclusief server- en domeincontroller-checks).
Sinds agentversie 1.1.0 draait elke check apart: een check die crasht of vastloopt wordt als ‘onbekend’ gemeld en de scan gaat door. De Linux-agent heeft geen zip of python3 nodig en de agent zelf doet geen netwerkverzoeken — alleen de one-liner haalt hem op en uploadt het resultaat.
Gedeelde lokale admin-accounts worden op Windows en macOS herkend, op Linux nog niet.
Zo weinig mogelijk. Per domein: DNS-lookups (SPF, DMARC, DKIM, MTA-STS, TLS-RPT, DNSSEC, CAA), één TLS-handshake met de webserver op poort 443 en één EHLO met STARTTLS naar de primaire mailserver op poort 25. Geen poortscans, geen crawling, geen HTTP-verzoeken.
Er wordt alleen verbinding gemaakt met een publiek IP-adres. Een domein dat naar een intern adres wijst, wordt niet benaderd.
Nee, en dat zeggen we ook in het rapport. De NIS2-weergave is een zelfbeoordeling: per maatregel uit artikel 21(2) zie je welke technische bevindingen er open staan, en de organisatorische kant leg je zelf vast. Het is geen audit en geen certificering, en Argus bepaalt niet of NIS2 op je klant van toepassing is.
Per apparaat, over je totale actieve apparaten — niet per klant. De eerste 25 apparaten zijn een vast bedrag van €75 per maand. Daarboven getrapt: €2,30 voor apparaat 26 t/m 100, €1,80 voor 101 t/m 500, €1,30 daarboven. Getrapt betekent dat een apparaat erbij nooit de prijs van de apparaten eronder verandert. 101 apparaten is €249,30, niet 101 × €1,80.
Maandelijks opzegbaar na een minimale looptijd van drie maanden. EU-btw wordt automatisch verwerkt.
Je haalt hem er zelf uit: per klant staat er een volledige JSON-export in het portaal van alles wat we vasthouden, en een verwijderoptie die de klant en alle onderliggende scans en bevindingen hard wist. Je hebt ons daar niet voor nodig.
Verlopen proefaccounts worden na 60 dagen volledig verwijderd, inclusief de organisatie zelf.
Nog niet. We hebben er geen liggen en zetten er daarom geen vinkje bij. Vraag ernaar en je krijgt de actuele stand in plaats van een toezegging.
Het portaal en de database draaien in Nederland, op infrastructuur in eigen beheer. Eén uitzondering: zet je AI-samenvattingen aan — standaard uit — dan gaan hostnames en titels van bevindingen naar een externe LLM-aanbieder die op dit moment niet in de EU zit. Daarom claimen we geen volledig EU-datapad zolang die functie aanstaat. Je kunt je eigen provider en sleutel gebruiken.
Vraag een proef aan, maak één klant aan en draai de regel op een paar apparaten. Het eerste rapport heb je dezelfde dag.
Vraag een proef aan14 dagen gratis. Geen creditcard. Stopt vanzelf.